こんにちは!ウォンテッドリーでインフラエンジニアをしている加藤 健です。
昨今、不正アクセスによる情報漏えいが相次ぎ、セキュリティの重要性が高まっています。ウォンテッドリーでもセキュリティを強化するべく、WAF のルールの見直しなどを進めています。
私自身、WAF を触るのは今回が初めてでしたが、AWS のマネージドルールを活用することで、ルールを一から作らなくてもセキュリティの強化を進められました。
この記事では、WAF でできること、AWS WAF の主なマネージドルール、実際にどうやって適用を進めたかについてまとめています。これから WAF の導入や強化を考えている方の参考になれば幸いです。
WAF でできること
WAF(Web Application Firewall)は、サービスの手前でリクエストを検査し、攻撃らしいものを止める仕組みです。
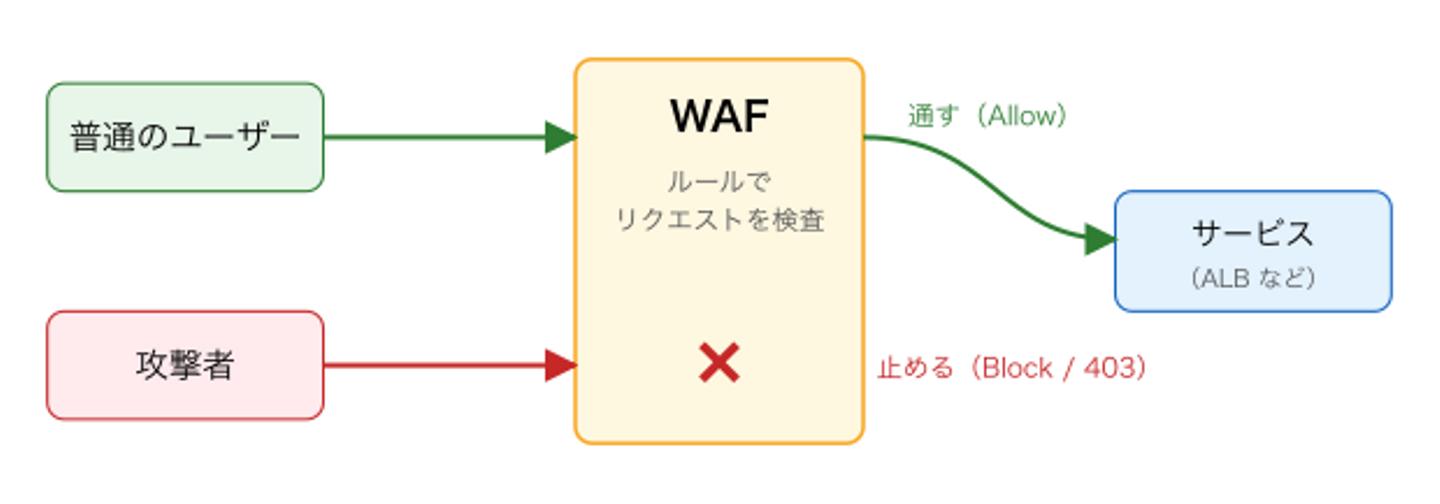
WAF の設定は「どんなリクエストに」「何をするか」を書いたルールの集まりです。どんなリクエストかは、次のような条件で絞れます。
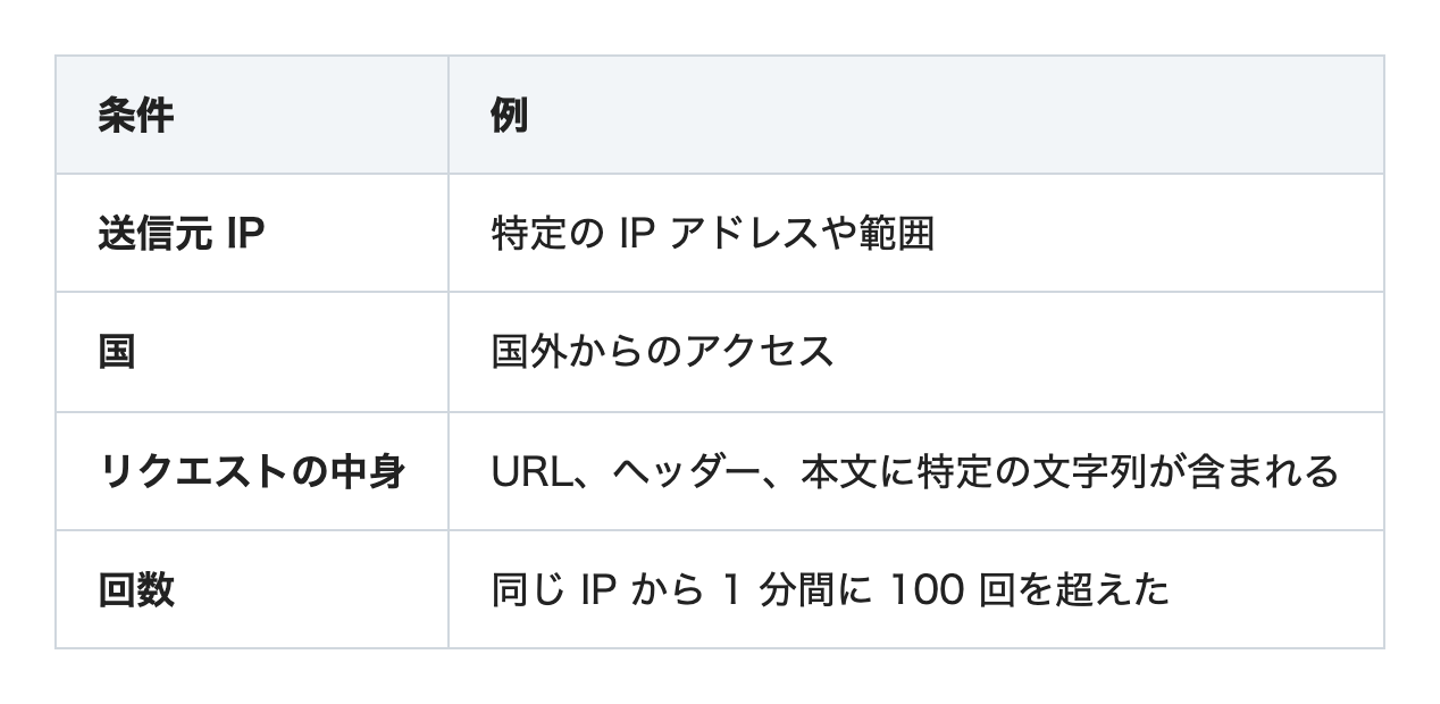
そして、条件に当たったリクエストに対して、次のアクションを指定できます。
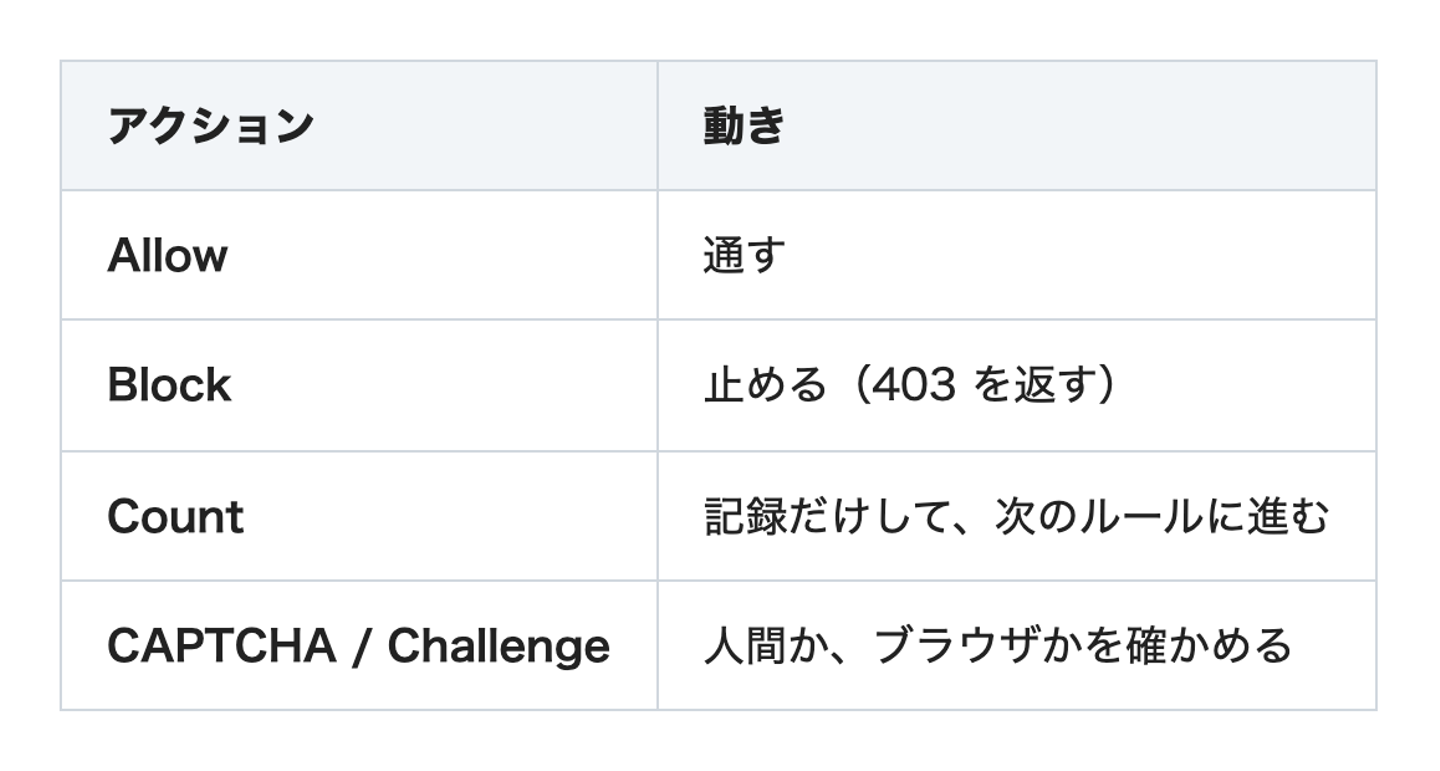
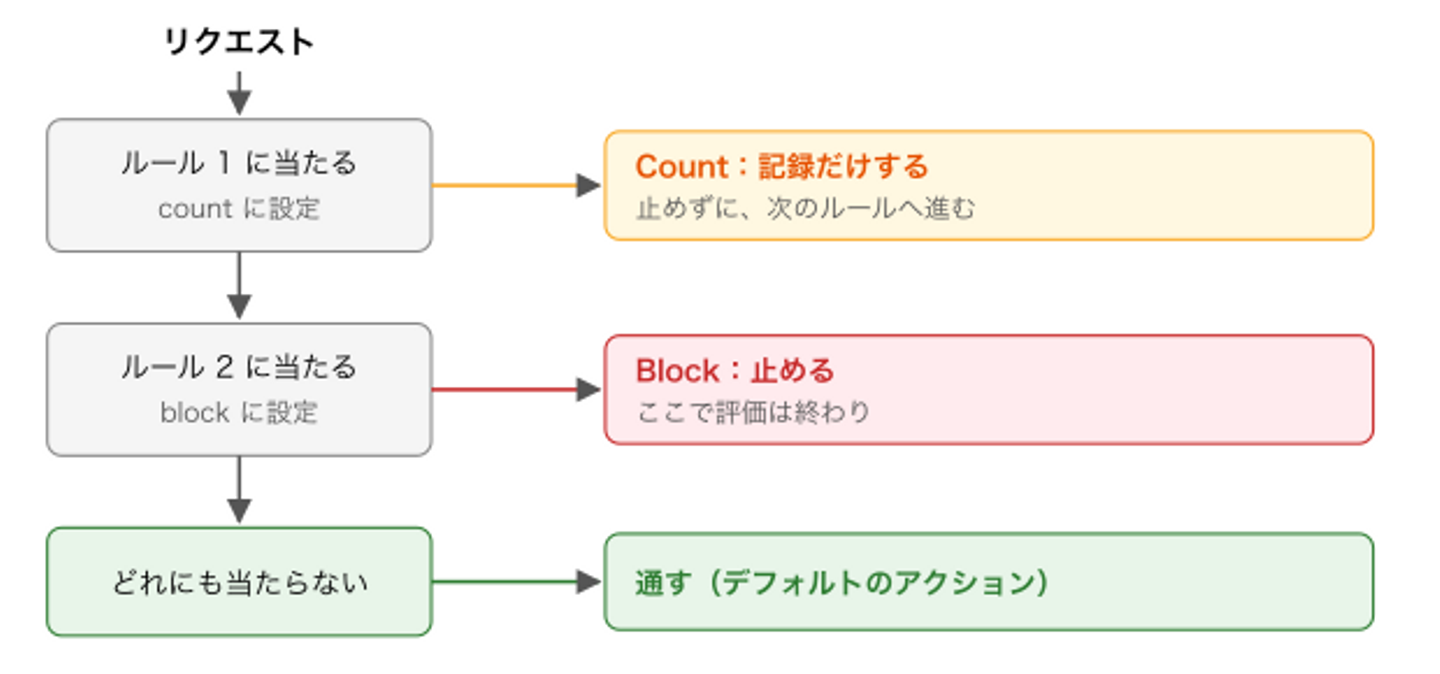
WAF を入れるときに一番気になるのは、普通のユーザーを止めてしまわないかです。そこで、まずは Count から始めます。Count は止めずに記録だけするので、「block したら何が止まるか」を事前に確かめられます。
AWS WAF の主なマネージドルール
SQL インジェクションや XSS のパターンを自分で網羅するのは大変です。そこで頼りになるのが、AWS が作成・更新してくれるマネージドルールです。WAF に追加するだけでよくある攻撃をまとめて止められ、新しい脆弱性にも AWS が追従してくれます。
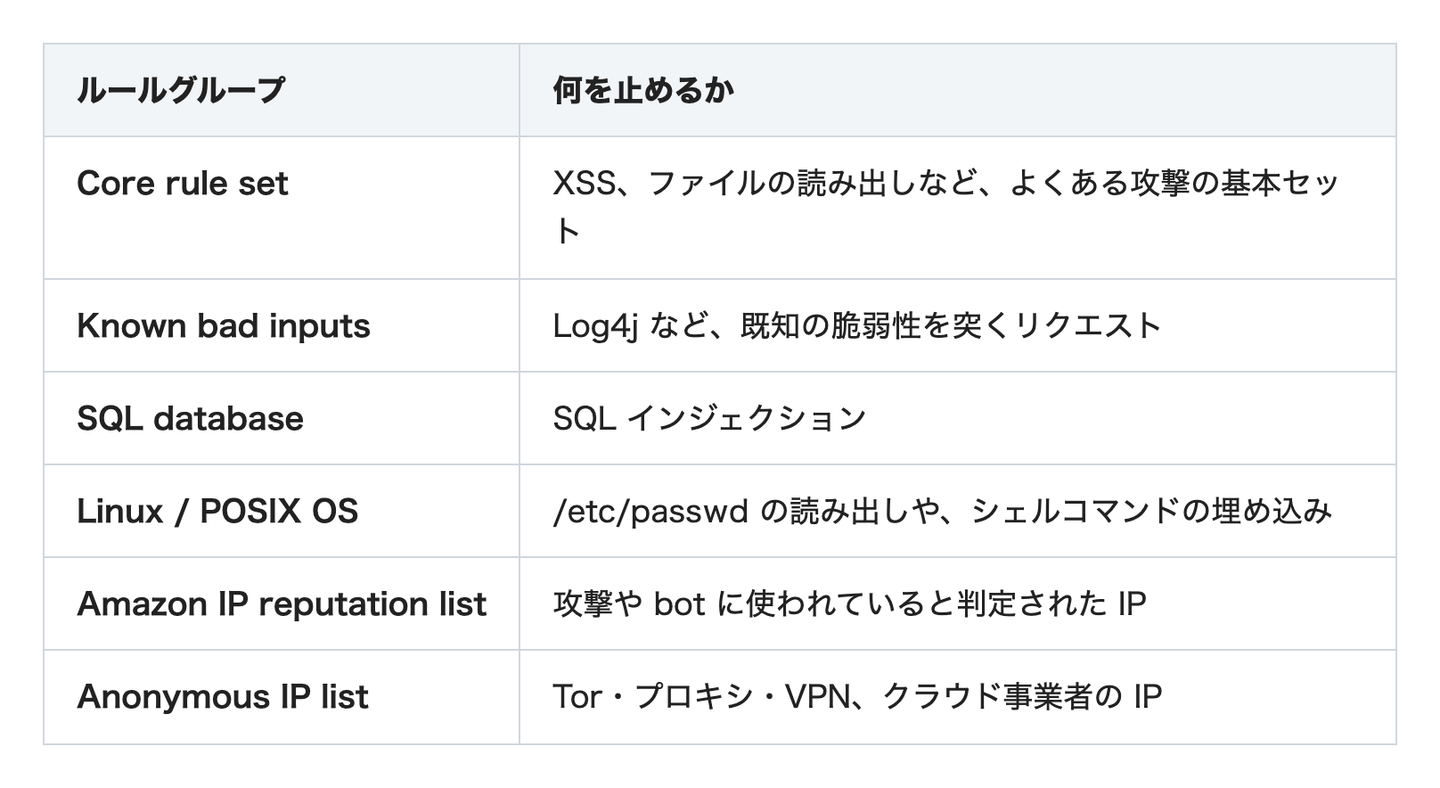
各ルールグループの詳細は、AWS 公式ドキュメントにまとまっています。
- ベースラインルールグループ(Core rule set、Known bad inputs)
- ユースケース固有のルールグループ(SQL database、Linux / POSIX OS)
- IP 評価ルールグループ(Amazon IP reputation list、Anonymous IP list)
ただし、汎用的に作られているので、普通の操作が攻撃と判定されることもあります。特に Anonymous IP list は、VPN 経由で仕事をする人なども該当してしまうことがあります。いきなり block せず、まずは count で入れるのがおすすめです。
どうやって適用を進めたか
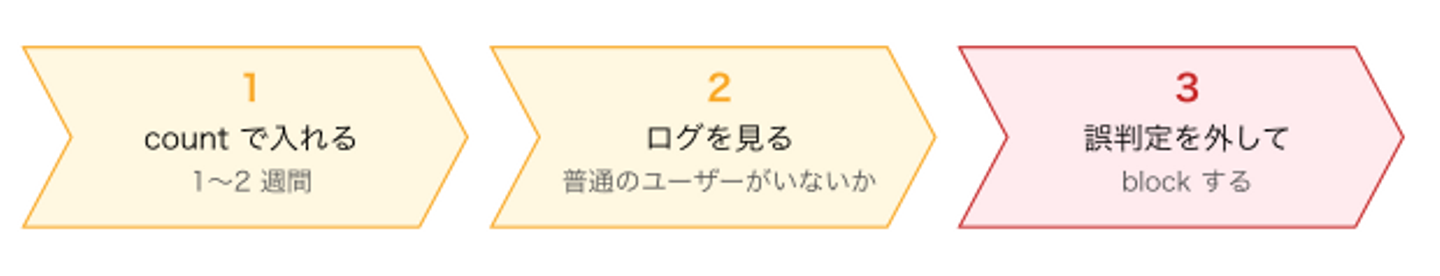
次の 3 ステップで進めました。
1. count で入れる
まずはマネージドルールを count で入れて、1〜2 週間ログを貯めました。この間は何も止まらないので、安心して試せます。
2. ログを見る
当たったリクエストをルールごとに集計し、普通のユーザーが混ざっていないかを確かめました。見分けるときは、次の点を見ています。
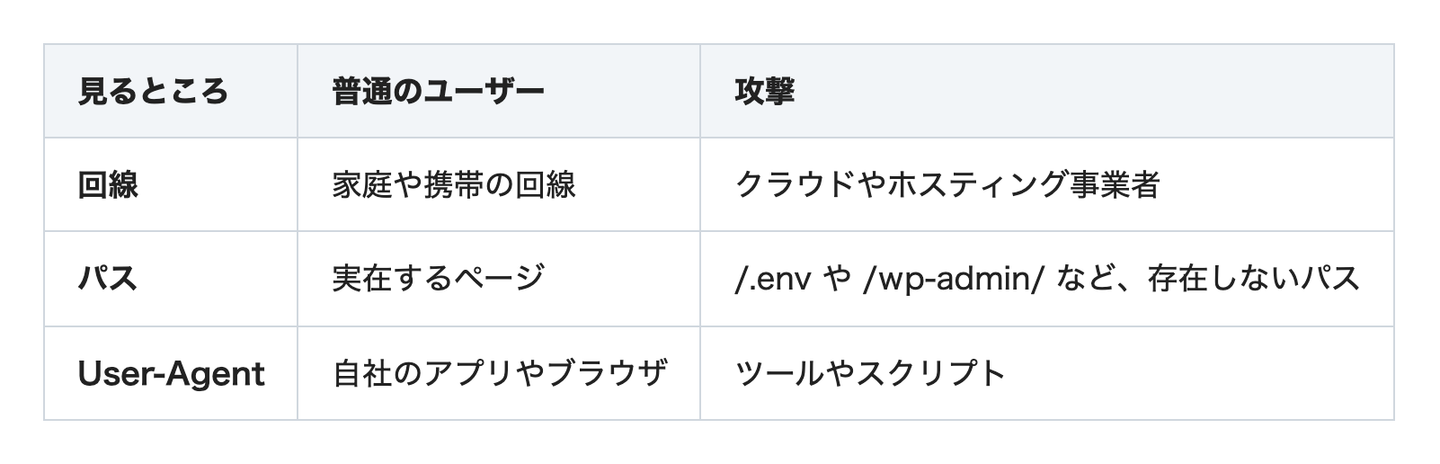
ほとんどは攻撃でしたが、普通のデータがたまたま攻撃に似た文字の並びになっていたなど、普通の操作がブロック対象に入っている場合もありました。
3. 誤判定を外して block する
誤判定が見つかったら、例えば次のような方法で対応しました。
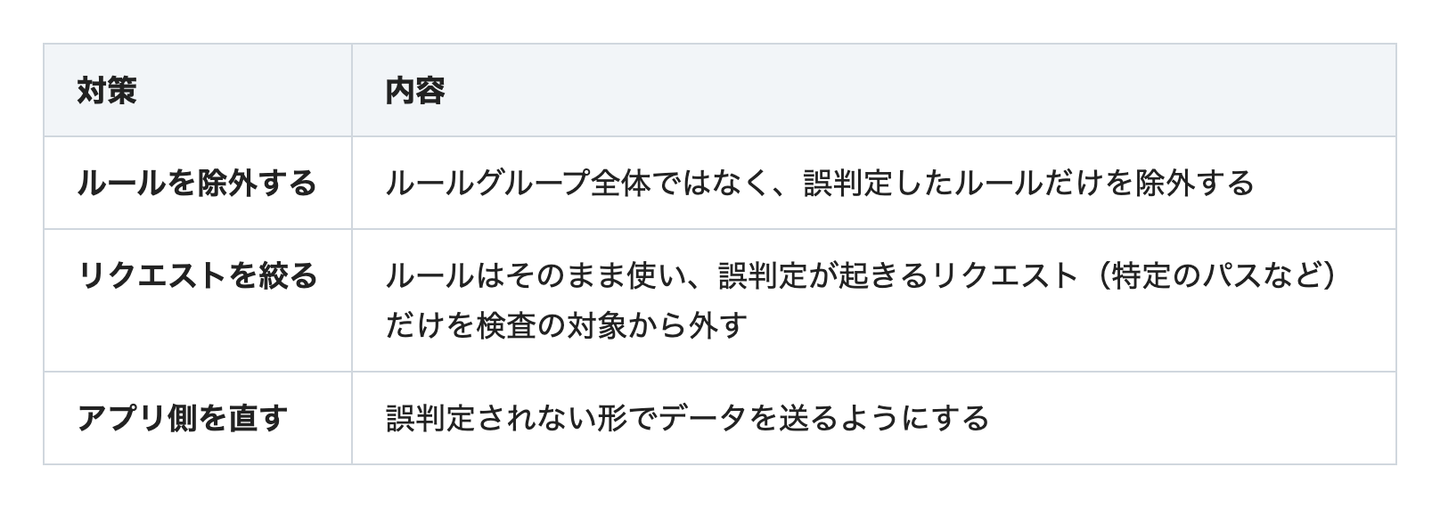
外すところは最小限にして、それ以外はすべて block にしています。
まとめ
- Count を使うと、止めずに影響を確かめられる
- マネージドルールを使えば、攻撃パターンを自分で書かずに、よくある攻撃をまとめて止められる
- count → ログ確認 → 例外 → block の順で進めると、普通のユーザーをほとんど巻き込まずに済む
WAF は難しそうなイメージがありましたが、マネージドルールのおかげで、初めての私でも多くの攻撃を止められるようになりました。
最後まで読んでいただき、ありがとうございました!


/assets/images/7052304/original/49100b17-5866-4cec-b50b-a37ea73565e9?1638782149)