SOCエンジニア(アナリスト)は、企業のシステムやネットワークを監視して、セキュリティ上の異常を見つけ出し、被害を防ぐための対応を行う仕事です。
本記事では、デジタルデータソリューション株式会社のSOCエンジニア1が日々どのような業務を担当しているのか、具体的な仕事内容から必要とされる資格・能力、勤務中のスケジュールまで詳しくご紹介します。
これからサイバーセキュリティ業界を目指す方にも分かりやすいように、専門用語をかみ砕いて解説していくので、業界を知る参考にしてみてください。
サイバーセキュリティとSOCエンジニアについて
サイバーセキュリティとは企業が保有するパソコンやサーバー、ネットワーク、各種データなどをサイバー攻撃から守るための活動全般を指します。
IT社会と呼ばれる現代において必須のセキュリティですが、昼夜問わず発生するサイバー攻撃に自社の社員だけで対応するのは難しいため、専門的な知識を持つ外部企業に委託するケースも多いです。
そこでサイバーセキュリティの監視業務を担当するのが SOCエンジニア(アナリスト)です。ネットワークやシステムに記録されたログから、不自然な動きや攻撃の兆候を検知し、脅威かどうかを分析・判断します。
当社デジタルデータソリューション株式会社(DDS)のサイバーセキュリティ事業部にも、SOCエンジニア(アナリスト)が在籍しています。
サイバーセキュリティ事業部のSOCエンジニアの主な仕事内容
ここでは、当社のサイバーセキュリティ事業部に所属するSOCエンジニアが担当している仕事内容をご説明していきます。
当社のSOCエンジニアでは、発生したアラートへの対応が基本の業務となり、他の業務へも応用しながら取り組んでいきます。
アラート対応の他には、商談や報告会など顧客とやり取りする対外業務や新製品の検証作業、顧客対応や仕組み作り等、幅広い業務へのキャリアプランがあるのが特徴です。
そのため、幅広い業務を担当できることを表すためにも、当社では「アナリスト」ではなく「SOCエンジニア」という呼び方に統一しています。
配属後にどのキャリアに進んでいくかは、本人の意向や適性を考慮しながら決定されます。
SOCエンジニアの仕事内容 1. アラート対応
新卒入社後に配属された際に全員が必ず取り組む業務が、アラート対応です。日勤の際はアラート対応が業務内容の6〜7割ほどを占めています。
当社ではSIEM(シーム)と呼ばれるセキュリティシステムを活用し、顧客の利用する製品を監視しています。何らかのアラートが検知された際には関連するログを調査し、問題がないと判断できれば、その内容を顧客へ報告します。 一方で、サイバー攻撃の危険性が確認された場合には、対処法を検討し、顧客へ必要な対応をお伝えします。
監視だけではない、当社SOCエンジニアの仕事
当社のSOCエンジニアは、パソコンの画面を見ながら1日中監視をしているわけではありません。
顧客環境のログを確認し、異常がないかを一次的に判定する部分はSIEMが担います。そのため、アラートが発生していない時間には、情報収集、検証作業や問い合わせへの対応など別の業務に取り組んでいます。
SOCエンジニアの仕事内容 2. SOCサービス高度化
検証作業や監視基盤の強化など、SOCサービスを強くしていくことも、SOCエンジニアとして重要な業務内容です。
検証作業とは、営業担当から「新しい製品を監視したい」と相談された際に、その製品を既存のSIEMシステムで監視できるかどうかを実際に試しながら調べる業務内容です。ただ監視可能かを調査するだけでなく、実際の製品を用意して、どのようなログが取得できるのかを確認します。取り込むログの種類や、SIEMシステムの検知ルール・アラート内容を精査して、どうすればお客様にとって効果的な監視サービスを提供できるかを考えることも仕事内容に含まれます。また、検証によって得られた結果は、他のメンバーも活用できるように資料にまとめて社内で共有します。
夜勤や祝日など、まとまった時間をとることができる時間帯では、検証作業やサービス高度化に向けた業務を特に多くおこなっています。
SOCエンジニアの仕事内容 3.報告会や商談に同席する
顧客への報告会や商談に同席するのもSOCエンジニアの仕事内容の1つです。
報告会では、監視中に発生したアラートを顧客へ報告し、アラートが発生した原因や、今後の対応などを説明します。また、直近のサイバーセキュリティ情勢を踏まえた情報の提供や、お客様のお困りごとをヒアリングし、解決につなげるための対応も行なっています。こちらで発信するサイバーセュリティ関連の情報については、SOCエンジニア全員で情報収集・精査をして発信します。
お客様の要件によってはSOCエンジニアが商談へ技術担当として同席し、セールス面をサポートしたり、技術的な質問に回答したりする役割を担います。
お客様の要件によっては専門のチームが組まれる
当社では、お客様の要件により、3〜4名程度で構成された専門チームを設けて対応することがあります。
新卒社員であっても専門チームに配属、業務を任され、チームの一員として稼働することのできる機会もあります。
SOCエンジニアの仕事内容 4. 他事業部と連携したお客様支援
当社のSOCエンジニアは、サイバー攻撃の被害に遭われ、再発防止としてSOCを導入するお客様の支援をフォレンジクス部門と連携して行います。また、SOCで監視中のお客様で攻撃が確認された場合はフォレンジクス部門へエスカレーションし、解決に向けて支援をすることもあります。
実際に、担当チームに配属され、被害に遭われたお客様に対して、フォレンジック調査の段階から打ち合わせに参加し、セキュリティ対策の提案やSOCの導入・運用など、技術支援の業務を担当した新卒社員もいました。
サイバーセキュリティ事業部のSOCエンジニアに必要な資格・能力は?
サイバーセキュリティ事業部のSOCエンジニアは、一般的なSOCエンジニア(アナリスト)と比較しても仕事内容の範囲が広いことが特徴です。
そのため、サイバーセキュリティに関する知識だけではなく、様々な能力を身につける必要があります。
ここでは、当社のSOCエンジニアとして働く際に役立つ資格や、業務を進めるうえで必要な能力について解説します。
初期配属時、SOCエンジニアに必須な資格は”ない”
当社のサイバーセキュリティ事業部では、SOCエンジニアとして初期配属された際は、必須の資格は特にありません。 ただし、SOCエンジニアとして実際に仕事をするために、ITやサイバーセキュリティに関する基礎知識を身につけておくことは重要です。
当社では、新入社員向けの研修において、基本情報技術者から情報処理安全確保支援士の試験内容をベースとした基礎知識の教育を実施しています。その他には、ログ・アラート分析、セキュリティ製品の基礎的な運用、顧客対応時に必要なスキルなども研修プログラムとして実施しています。
また、研修では各回ごとにテストも実施しており、定められた水準に達しなければ、実際の業務を担当することはできない決まりとなっています。
必要な能力1.コミュニケーション力
当社のSOCエンジニアとして働くうえで、技術的な知識と同じくらい重要なのがコミュニケーション力です。
サイバーセキュリティ事業部では、顧客への連絡や他部署との連携が日常的に発生します。そのため、調査結果や状況を相手に分かりやすく伝える力や、周囲と良好な関係を築きながら仕事を進める力が必須です。
分からないことや判断に迷うことがあった場合には、自分から上司や他部署のメンバーに相談する積極性も求められます。
必要な能力2.最新のトレンドを把握する力
日々変化するサイバー攻撃に対応するため、SOCエンジニアは常に最新のトレンドを把握しておかなくてはいけません。普段の業務をこなすだけではなく、新たに登場した攻撃手法や最近発生したセキュリティ関連の事例などに目を向けることが重要です。
サイバーセキュリティ事業部で働くメンバーには、日頃から積極的に知識を吸収している社員も多く、研修や勉強会などを活用しながら知識を深めています。
必要な能力3.論理的な思考と言語化能力
SOCエンジニアは、顧客への報告会で「なぜこのような攻撃が発生したのか」など技術的な内容を聞かれることが多くあります。その際には、調査結果をもとに原因や対応策を整理し、相手が理解しやすいように、論理的に説明しなければなりません。
専門的な知識をそのまま伝えるのではなく、話す順番を整理したり、専門用語を分かりやすい言葉に置き換えたりするなど、内容を適切な言葉へ変換する力が必要です。
サイバーセキュリティ事業部のSOCエンジニアのスケジュール
ここからは、当社デジタルデータソリューションで働くSOCエンジニアのスケジュールをご紹介します。
サイバーセキュリティ事業部ではシフト制の勤務体系を採用しており、日勤と夜勤に分かれて業務を行っています。勤務時間によって担当する業務や仕事の進め方にも違いがあるため、ここでは日勤・夜勤それぞれの1日の流れを見ていきましょう。
日勤の1日のスケジュール
日中は比較的アラートが発生しやすいため、基本的にはアラート対応を中心に業務を進めます。日勤で8時から17時まで働く社員のスケジュールは以下の通りです。
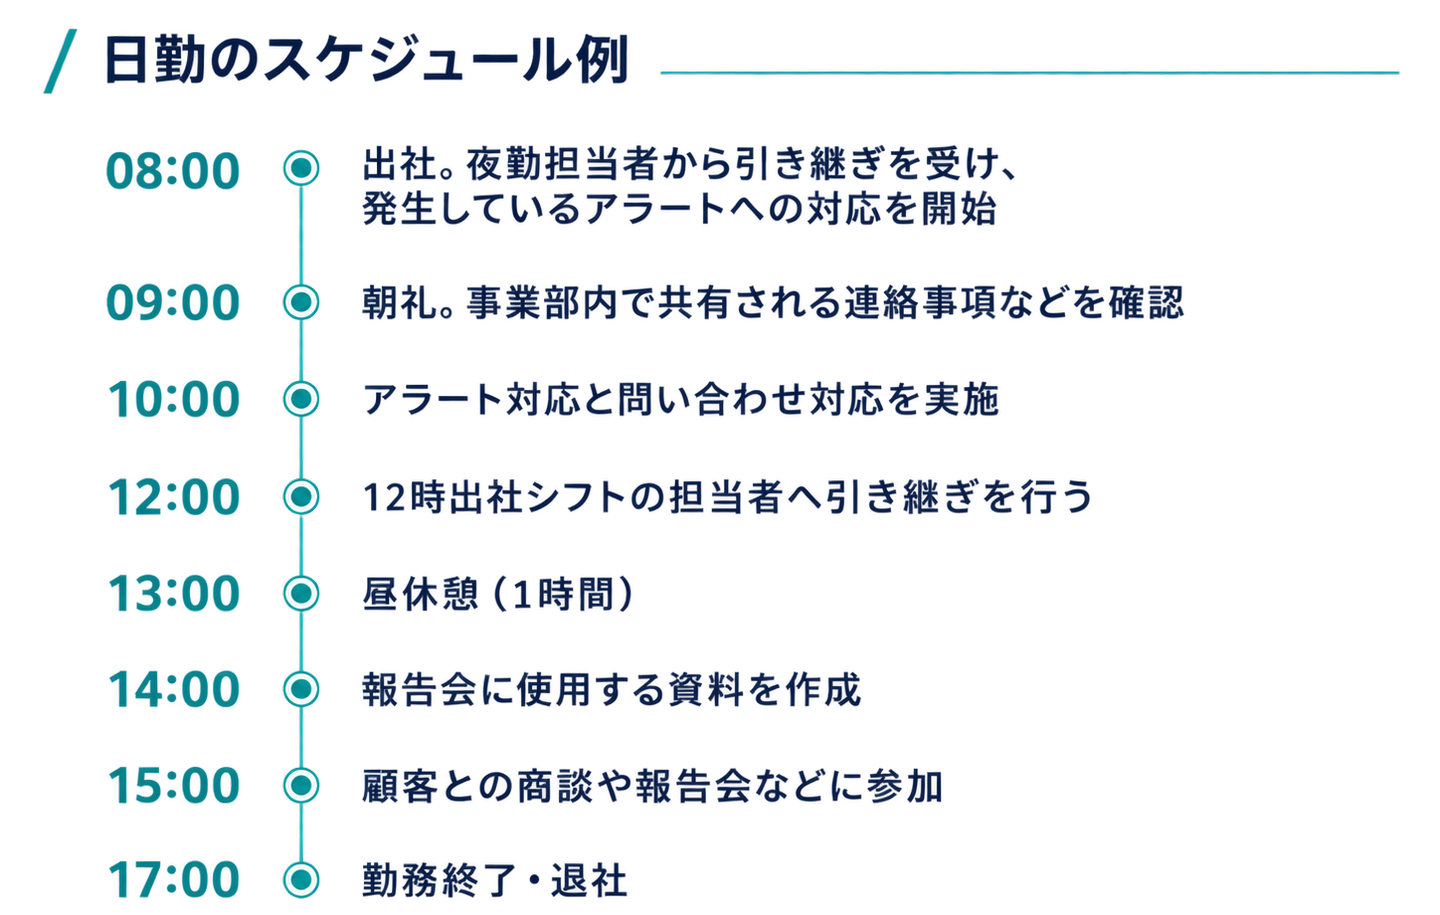
夜勤の1日のスケジュール
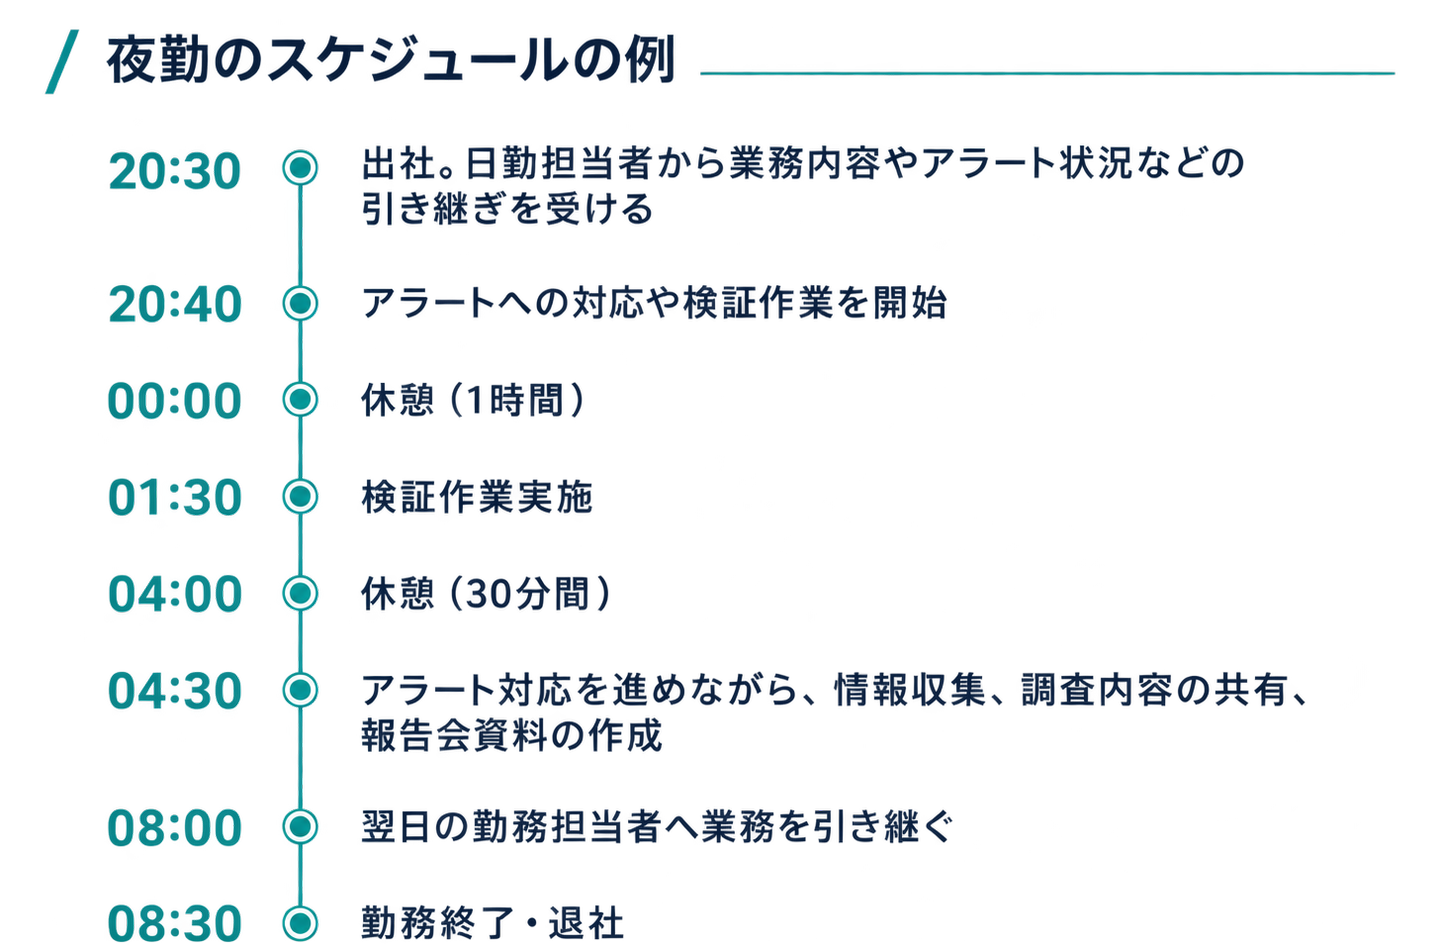
夜勤は日勤と比較するとアラートの発生が少ない傾向にあるため、仕事内容は検証作業や情報収集などが多くなります。
夜勤については、1回の勤務が12時間勤務になるため、その分休憩時間や公休数を調整して勤務時間のバランスをとっています。
20時30分から翌朝8時30分まで働く社員のスケジュールを下にまとめました。
SOCエンジニアのキャリアパスについて
一般的な企業では、SOCエンジニア(アナリスト)はセキュリティエンジニアの最初のステップ(脆弱性診断士やフォレンジックエンジニアになる前段階)として位置づけられます。
当社ではフォレンジックエンジニアからからSOCエンジニアになるメンバーや、反対にSOCからフォレンジックエンジニアへ転身する社員もおり、キャリアは本人の興味に委ねられます。 セキュリティの特定分野(Web系やネットワーク系など)の知識を究めてエキスパートになる道もあれば、お客様と直接会いながらセキュリティの説明をしたり、サービスを提案したりする「セールスエンジニア」や契約後のお客様への対応や運用のルール調整等を行う「カスタマーサクセス」の立ち位置を目指すこともできます。
デジタルデータソリューション株式会社とは?
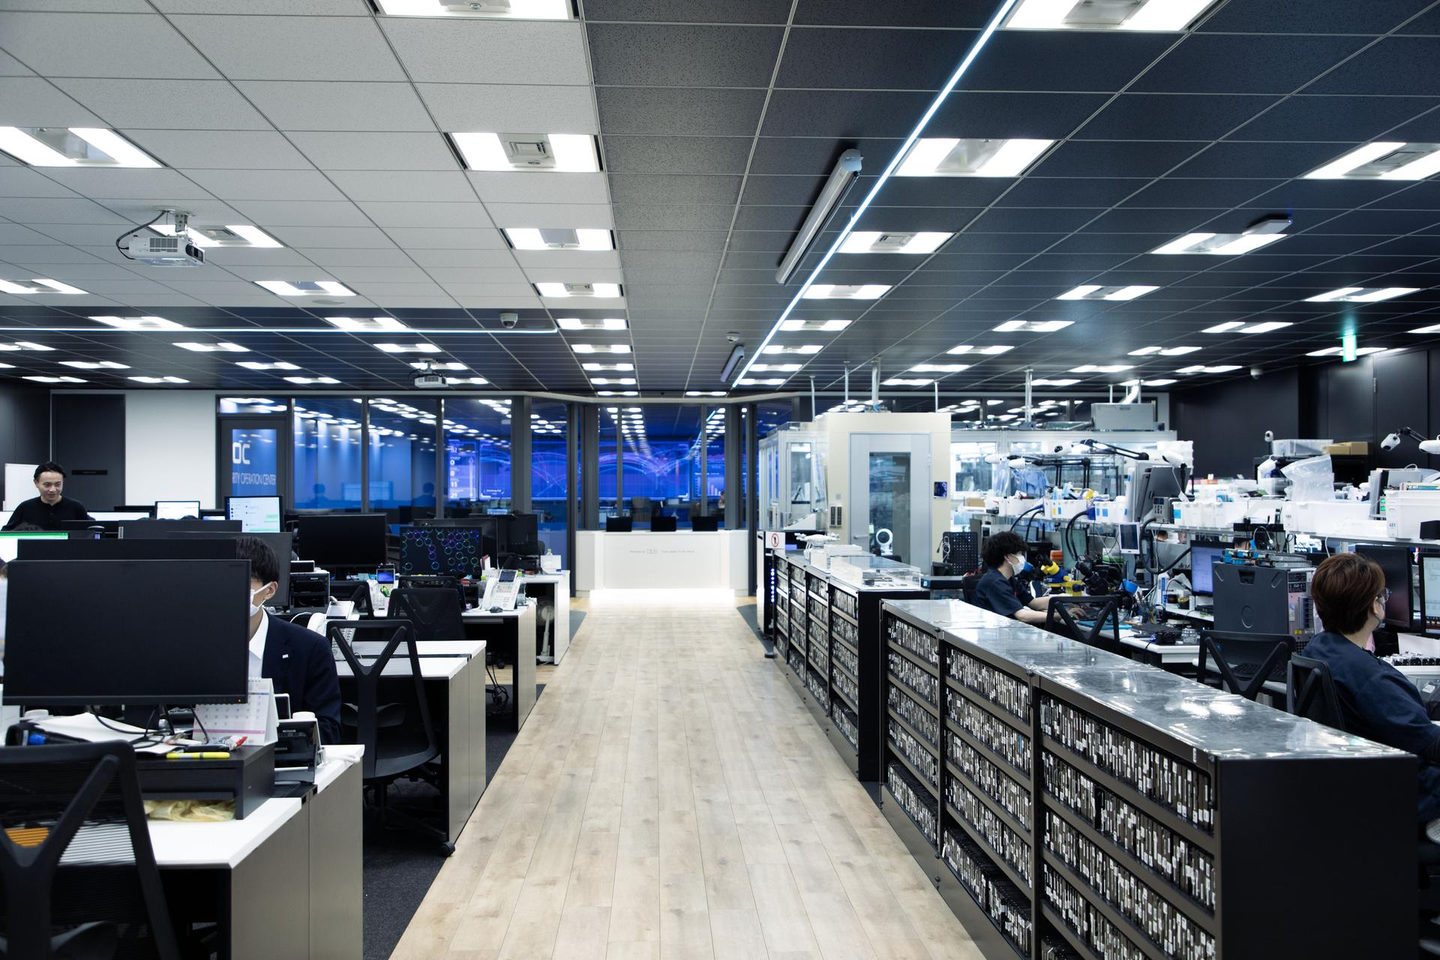
最後に当社デジタルデータソリューション株式会社(DIGITAL DATA SOLUTION INC.)について簡単にご説明します。
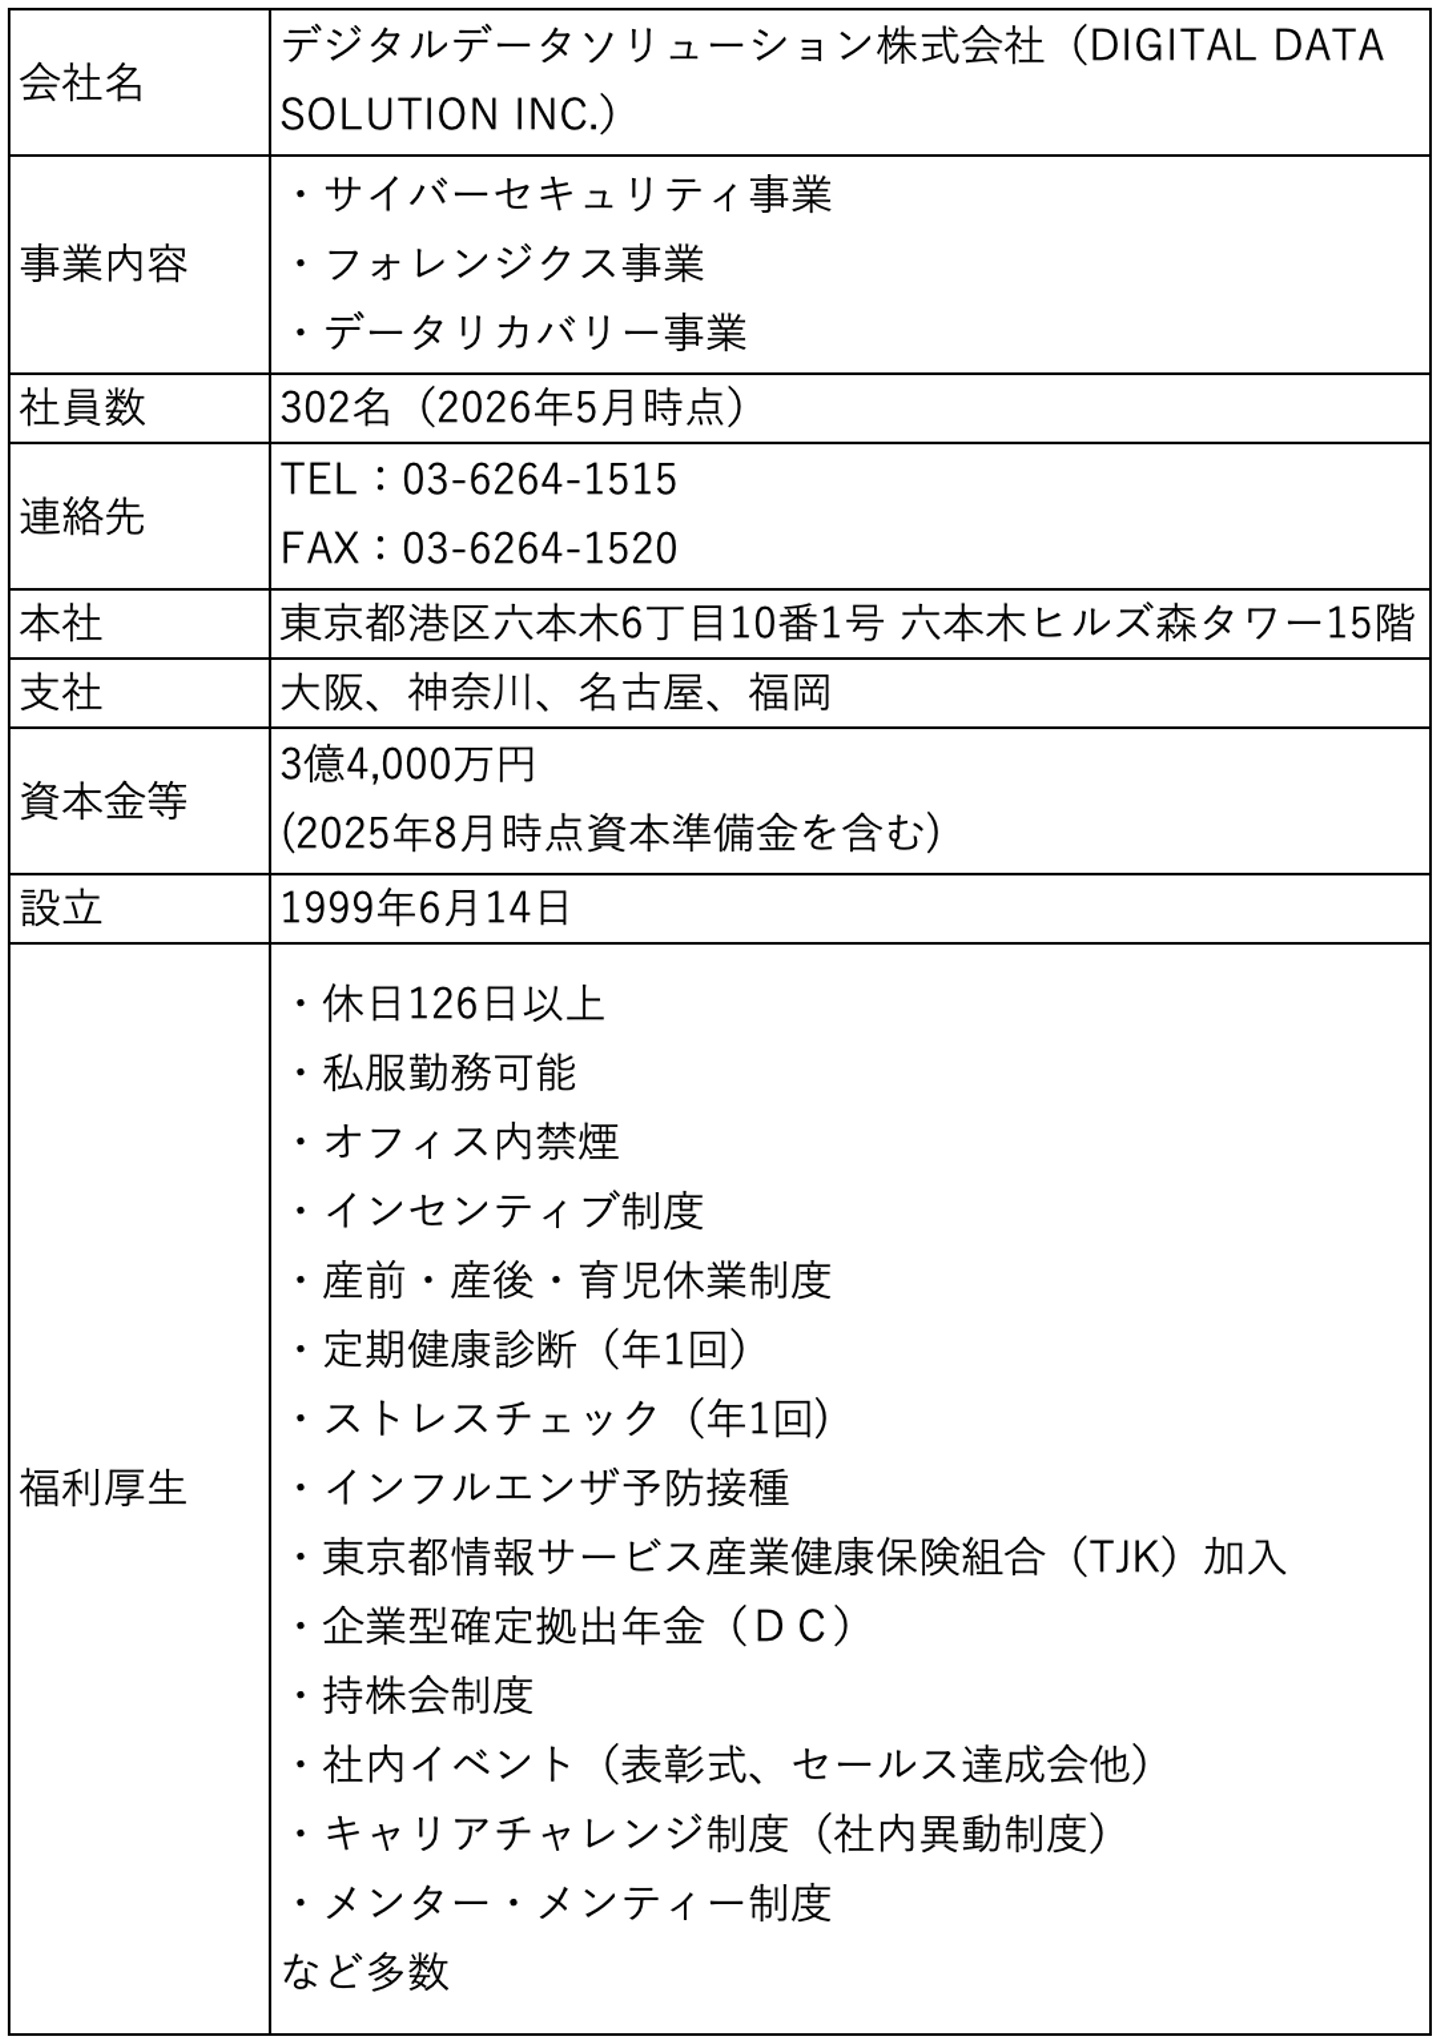
当社は「困った人を助け、困った人を生み出さず、世界中のデータトラブルを解決します。」を理念に掲げるITセキュリティ企業です。
1999年に設立されて以来、様々なデータトラブルの解決に取り組んできました。
主な事業は「サイバーセキュリティ事業・フォレンジクス事業・データリカバリー事業」の3分野で、それぞれの事業が連携しながら、顧客の課題を解決しています。
◼︎DDS公式サイト:https://www.digitaldata-solution.co.jp/
◼︎新卒採用サイト:https://www.digitaldata-solution.co.jp/recruit/graduates/
まとめ|サイバーセキュリティ事業部のSOCエンジニア
今回は、当社デジタルデータソリューションのサイバーセキュリティ事業部で働くSOCエンジニアについてご紹介してきました。
当社のSOCエンジニアは、アラート分析や新製品の検証に加えて、商談への参加や顧客対応など、多岐にわたる業務を経験できることが特徴です。
担当する業務が幅広いからこそ、サイバーセキュリティに関する基礎知識だけでなく、顧客と円滑にやり取りするコミュニケーション力なども重要になります。
さらに、サイバー攻撃の手法やセキュリティに関する情報は日々変化するため、最新のトレンドを把握しておくことも欠かせません。
勤務体系はシフト制で、日勤と夜勤の担当者が交代しながらセキュリティ監視を行います。
当社デジタルデータソリューションのサイバーセキュリティ事業やSOCエンジニアの仕事内容に興味がある方は、公式サイトもあわせて確認してみてください。