こんにちは!ディーメイク(MKDTグループ)のインフラ・開発基盤チームです。
Webシステムやプロダクトの開発が進むと、どうしても頭を悩ませるのが「APIキーやトークン、パスワードのうっかりコミット」問題。「気をつけてね!」と個人の注意深さに頼る運用は、チームが大きくなればなるほど一瞬でパンクしてしまいます。
そこで私たちは、ソースコード管理にセルフホストの「Forgejo」をAWS上で独自運用し、セキュリティチェックも自前の仕組みでガチガチに固めています。
「え、SaaSを使わずにわざわざ自前で立ててるの?」と思われるかもしれません。でも、インフラの深いところまで自分たちの裁量でハックできる環境があるからこそ、とことん開発者目線に寄り添ったセキュリティ基盤が作れるんです。
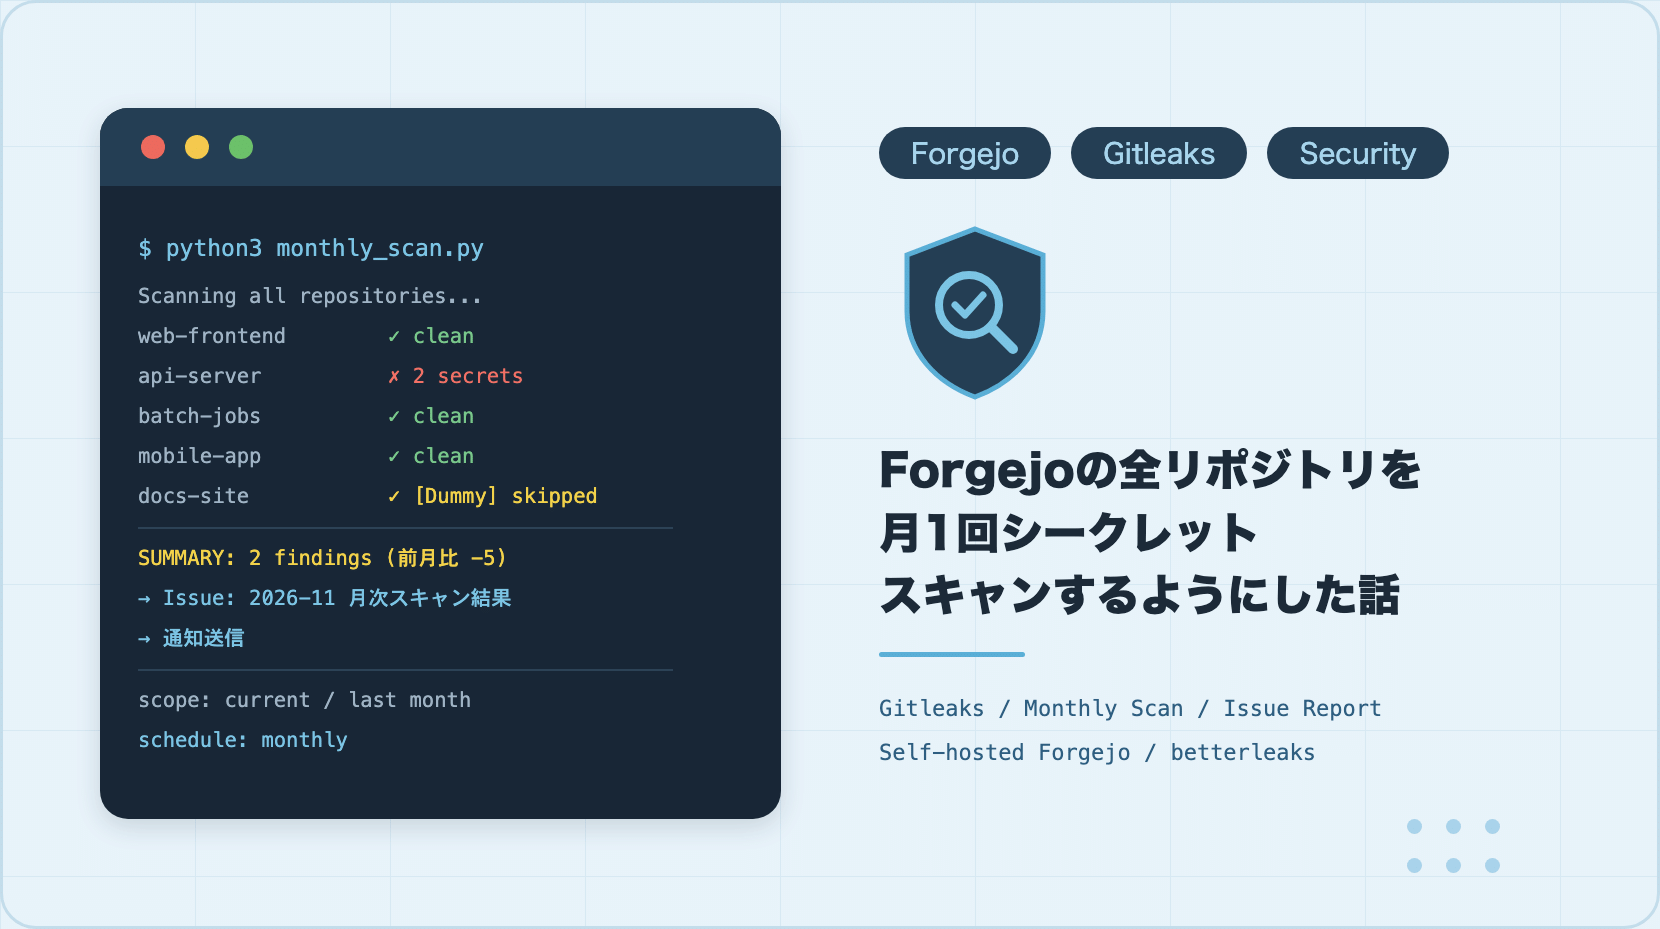
今回は、push時のブロックだけでは防ぎきれない死角を埋めるため、私たちがゼロから構築した「月次シークレットスキャン基盤」と、その裏で繰り広げられた誤検知との泥臭いバトルのリアルをお届けします!
pushで弾くだけじゃ足りない?見過ごされがちな「3つの死角」
ディーメイク(MKDTグループ)では以前から、Forgejoの pre-receive hook を使い、機密情報が含まれるコードをサーバー側で即座にpush拒絶する仕組みを走らせていました。
「これで一安心!」……と言いたいところですが、運用を続けるうちに、現場ならではの「3つの死角」が見えてきたのです。
- 仕組み導入前の過去コミット:フックを導入する前の古い履歴はチェックされていない
- 緊急リリースでやむなく通したコード:例外対応ですり抜けてしまったリスク
- コミットで消したつもりのシークレット:最新コード上では消えていても、Gitのコミット履歴にはバッチリ残っている
入口対策をいくら徹底しても、すでに内部に入り込んでしまったものまではカバーできません。。
そこでチームが取ったアプローチは、「入口での即時遮断(push時)」×「定期的な全件棚卸し(月次)」の二段構えでした!
- 現在状態スキャン(毎月):各リポジトリの最新ファイルにシークレットが紛れ込んでいないかをチェック
- 直近1か月スキャン(毎月):前月コミットされた差分を追跡し、「直後にrevertコミットで消して履歴にだけ残っているもの」も確実にキャッチ
- 全履歴スキャン(初回棚卸し時):過去すべてのコミット履歴を完全走査
セルフホスト環境の特権をフル活用し、外部APIのレート制限に怯えることもなく、サーバー内のファイルシステムからGitオブジェクトを直接読み込んで爆速スキャンを実行。出力レポートも自動で伏字化し、権限設計まで抜かりなく仕上げました。
Gitleaks採用と、独自アルゴリズム(Luhn)のハイブリッド運用
最初は社内の正規表現パターンで動かしていましたが、ルールの保守に追われるのはスマートではありません。そこで業界標準のOSSスキャナー「Gitleaks」をベースに刷新しました。
- 100以上の標準ルールを活用し、最新の漏洩シグネチャに自動追従
- 設定ファイルで誤検知パターンを安全にコントロール
- 社内独自のトークン形式もカスタムルールとしてサクッと拡張
さらに、Gitleaks単体では拾いきれないクレジットカード番号の検知には、独自に「Luhnアルゴリズム」による検証ロジックを前段に組み込むハイブリッド構成を採用!OSSをそのまま使うだけでなく、要件に合わせて自分たちでロジックを拡張し、検知漏れゼロの体制を整えています。
ちなみに、Gitleaks作者らが進めている次世代ツール「betterleaks」の動向もしっかりキャッチアップ中。常に最適なアーキテクチャへ自律的にアップデートしていくのが私たちの流儀です。
開発者の足を引っ張らない!「誤検知」との本気の格闘
セキュリティを厳しくしすぎて、開発現場から「テストデータが引っかかって作業が進まない!」「誤検知ばかりで通知がオオカミ少年化している」と言われてしまっては本末転倒ですよね。
目指したのは、「最高の開発者体験」と「鉄壁の安全性」の両立。ここでもエンジニアのこだわりが炸裂しました。
1. ピンポイントで除外する # [Dummy] ルール
テストコードやREADMEのサンプル値が毎月引っかかるのを防ぐため、該当行に # [Dummy] と書くだけでその1行だけをスキャン対象から除外できる仕様に。ファイルごと除外するような雑なバイパスはせず、隣の行に本物のシークレットが混ざるリスクを徹底的に防ぎます。
2. SHA-256ハッシュとクレカ番号の「1/1200の奇跡」に対処
Rustプロジェクトの Cargo.lock にあるハッシュ値の一部に、たまたま15桁の連続数字が発生し、アメックスのカード番号(Luhn検証)を偶然すり抜けて誤検知される珍事件が発生!
確率を検証したところ、ランダムなSHA-256ハッシュ約1,200個に1回の確率でこの衝突が起きることが判明しました。 ここでも安易に正規表現を緩めるのではなく、「自動生成されるロックファイルはカード番号検査から明示的に除外する(APIキー等の検査は継続)」というOSV-Scanner仕様を参考にしたピンポイントなチューニングを実施。手書きの設定ファイルはしっかり見張りつつ、開発の手を止めない環境を作りました。
セルフホストだからこそ、エンジニアがインフラを意のままにハックできる!
こうした細やかなチューニングや自動化パイプラインが爆速で組めるのは、AWS上でForgejoを自前運用しているからこそです。
- サーバー側を直接いじれる:pre-receive hookで組織のルールを自在にコントロール
- 社外にコードを出さない安心感:外部サービスに依存せず、社内サーバー内でスキャン処理が完結
- API制限のない自由な世界:どれだけリポジトリが増えても、レートリミットを気にせず並列処理でブン回せる
- 手触り感のあるインフラ運用:通知レイアウトからIssue起票まで、開発者の動線にピタッと合わせられる
マネージドサービスをポチポチ設定するだけでは味わえない、「インフラの中身からアーキテクチャ全体を自分たちの手で思い通りに組み上げる面白さ」がここにはあります。
そんな情熱を持ったエンジニアの方、ぜひ一度ざっくばらんにお話ししましょう!
関連記事:Forgejoの全リポジトリを月1回シークレットスキャンするようにした話(Dブログ)