Business social network with 90K professionals

  • セキュリティエンジニア
  • 150 registered

AIがコードを書く時代。その安全性は誰が保証する?

セキュリティエンジニア
Mid-career

on 2026-11-11

7,894 views

150 requested to visit

AIがコードを書く時代。その安全性は誰が保証する?

Mid-career
Mid-career

Share this post via...

株式会社ストラテジーアンドパートナー's members

Mizuki Sakakibara

IT業界へは社員5名の会社に入社し、半年でPM、2年後役員就任、人事・営業の責任者として100名越えの組織まで拡大しました。 社員の福利厚生目的で飲食業を開始したのですが、〇様のブランチ系TV番組に取り上げられ、人気が爆発し社員が利用できない本末転倒な状況に。 大手飲食系ランキングサイトにて「渋谷・居酒屋」の検索キーワードで1位を獲得。 店舗が安定運営に入った段階で代表を交代し、Saasベンチャーとのアライアンスや新規ビジネスモデル構築など様々な分野で収益構造を作る。企業は「人」次第で成長すると自認し、新たなサービスを作るため2013年独立。

【代表インタビュー】ストラテジーアンドパートナーの生い立ち、未来、採用について

Mizuki Sakakibara's story

Taro Kojima

大学在学中に創業時の株式会社ガイアックスに参画。 システム部門の責任者として事業に携わり上場を経験。 株式会社エス・エム・エスのシステム部門立ち上げを担い上場を経験。 株式会社ミノタウロスを設立、代表取締役に就任。 株式会社ストラテジーアンドパートナー創業から技術顧問に就任。

Saori Ito

飲食業からアパレルまで幅広く事業活動を行っている。医療から芸能まで幅広い人脈を持つ。

株式会社ストラテジーアンドパートナー's members

IT業界へは社員5名の会社に入社し、半年でPM、2年後役員就任、人事・営業の責任者として100名越えの組織まで拡大しました。 社員の福利厚生目的で飲食業を開始したのですが、〇様のブランチ系TV番組に取り上げられ、人気が爆発し社員が利用できない本末転倒な状況に。 大手飲食系ランキングサイトにて「渋谷・居酒屋」の検索キーワードで1位を獲得。 店舗が安定運営に入った段階で代表を交代し、Saasベンチャーとのアライアンスや新規ビジネスモデル構築など様々な分野で収益構造を作る。企業は「人」次第で成長すると自認し、新たなサービスを作るため2013年独立。
【代表インタビュー】ストラテジーアンドパートナーの生い立ち、未来、採用について

【代表インタビュー】ストラテジーアンドパートナーの生い立ち、未来、採用について

Job Description

What we do

AIエージェントが自らコードを書き、ツールを動かす時代になりました。開発のスピードが上がる一方で、AIを起点にしたセキュリティ事故のニュースも後を絶ちません。私たちは、その「AIのリスク」をAIで抑え込む仕組みづくりに取り組んでいます。 ▍いま取り組んでいること:AI自動ペンテスト基盤 CI/CDのパイプラインにAIエージェントを組み込み、アプリケーションの脆弱性診断(ペネトレーションテスト)を自動で回す仕組みを設計しています。現在、2つの方式を検討・検証しています。 ・クラウド完結方式 GitHub ActionsとDockerだけで、テスト対象アプリ・診断エージェント・AI中継ゲートウェイを立ち上げる方式です。オープンウェイトモデルの推論APIを使うため、GPUサーバーを持たずに低コストで始められます。 ・オンプレ閉域方式 自社GPUサーバー上のオープンウェイトLLM(Qwen 2.5 + vLLM)を診断エンジンにし、外部通信を完全に遮断した閉域ネットワークで診断を回す方式です。ソースコードを社外に一切出せないお客様に向けた構成です。 どちらの方式でも、AIエージェントにPlaywrightやcurl、スキャナを自律的に実行させ、診断結果と再現手順をIssueやPull Requestに自動で返すところまでを目指しています。 ▍私たちについて AI駆動開発・受託システム開発・DXコンサルティング・AI人材開発を手がけるIT企業です。商流はエンドユーザーとの直接取引か一次請けだけで、多重下請けはありません。 ▍こんな人に読んでほしい ・AIの普及で、セキュリティのあり方が大きく変わると感じている ・脆弱性診断やネットワークの知識を、AIと組み合わせて活かしたい ・決まった手順の診断作業ではなく、診断の仕組みそのものを設計したい ・LLMやAIエージェントを「安全に動かす」方法に興味がある
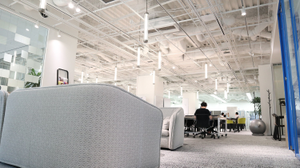
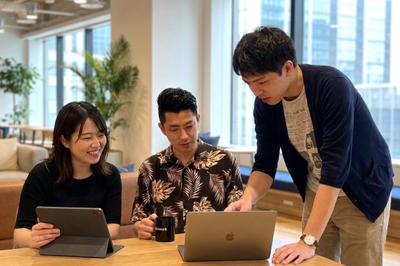
オープンなミーティングルーム
対面でのミーティングはシェアオフィスで。
最先端技術に触れられます!他の人が知らない知識を得るので優越感倍増!
綺麗なシェアオフィスを利用しています。
PJ立上げ時には対面のコミュニケーションを取っています。
ミーティングでは「考える」「整理」はよく出てくるキーワードです。

What we do

オープンなミーティングルーム

対面でのミーティングはシェアオフィスで。

AIエージェントが自らコードを書き、ツールを動かす時代になりました。開発のスピードが上がる一方で、AIを起点にしたセキュリティ事故のニュースも後を絶ちません。私たちは、その「AIのリスク」をAIで抑え込む仕組みづくりに取り組んでいます。 ▍いま取り組んでいること:AI自動ペンテスト基盤 CI/CDのパイプラインにAIエージェントを組み込み、アプリケーションの脆弱性診断(ペネトレーションテスト)を自動で回す仕組みを設計しています。現在、2つの方式を検討・検証しています。 ・クラウド完結方式 GitHub ActionsとDockerだけで、テスト対象アプリ・診断エージェント・AI中継ゲートウェイを立ち上げる方式です。オープンウェイトモデルの推論APIを使うため、GPUサーバーを持たずに低コストで始められます。 ・オンプレ閉域方式 自社GPUサーバー上のオープンウェイトLLM(Qwen 2.5 + vLLM)を診断エンジンにし、外部通信を完全に遮断した閉域ネットワークで診断を回す方式です。ソースコードを社外に一切出せないお客様に向けた構成です。 どちらの方式でも、AIエージェントにPlaywrightやcurl、スキャナを自律的に実行させ、診断結果と再現手順をIssueやPull Requestに自動で返すところまでを目指しています。 ▍私たちについて AI駆動開発・受託システム開発・DXコンサルティング・AI人材開発を手がけるIT企業です。商流はエンドユーザーとの直接取引か一次請けだけで、多重下請けはありません。 ▍こんな人に読んでほしい ・AIの普及で、セキュリティのあり方が大きく変わると感じている ・脆弱性診断やネットワークの知識を、AIと組み合わせて活かしたい ・決まった手順の診断作業ではなく、診断の仕組みそのものを設計したい ・LLMやAIエージェントを「安全に動かす」方法に興味がある

Why we do

PJ立上げ時には対面のコミュニケーションを取っています。
ミーティングでは「考える」「整理」はよく出てくるキーワードです。

AIは、攻撃する側にも守る側にも使われ始めています。AIエージェントに広い権限を与えたことによる事故、AIが生成したコードに紛れ込む脆弱性、プロンプトを通じた情報漏えい。こうしたリスクは、もはや一部の先進企業だけの話ではありません。 一方で、脆弱性診断の多くは、いまも専門家が時間をかけて手作業で行っています。費用も時間もかかるため、リリースのたびに診断を回せる会社は多くありません。AIで開発のスピードが上がるほど、セキュリティの確認が追いつかなくなっていきます。 私たちは、この差をAIで埋められると考えています。開発の流れの中で、AIが毎晩、あるいはPull Requestのたびに診断を回す。人は、AIが見つけた問題の判断と対策に集中する。そんな「当たり前に診断が回る」状態を、中小企業でも手の届くコストで実現したいのです。 ただし、攻撃の手法を扱うAIは、それ自体がリスクにもなり得ます。だからこそ私たちは、AIをどう閉じ込め、どう監視するかという設計に、いちばん力を入れています。 次の世代に「人」と「事」を残すために、意味のある事業をつくる。それが私たちの役割です。AI時代のセキュリティは、まさにその一つだと考えています。

How we do

最先端技術に触れられます!他の人が知らない知識を得るので優越感倍増!
綺麗なシェアオフィスを利用しています。

▍安全に「攻撃させる」ための多重防御 AIエージェントに診断をさせるうえで最も重視しているのは、AIが意図しない相手を攻撃したり、機密情報を持ち出したりしない設計です。 ・ネットワーク隔離:診断エージェントの外向き通信を原則すべて遮断(Default DROP)し、診断対象アプリと中継ゲートウェイ以外とは通信させない ・鍵の隠蔽:エージェントにはダミーの鍵だけを渡し、本物のAPIキーは独立した中継コンテナが付与する ・危険コマンドの事前審査:エージェントが実行しようとするコマンドを、別の軽量なAI分類器が事前にチェックし、危険なものを止める ・使い捨ての認証情報:本番の鍵は使わず、ジョブごとに一時的なトークンを発行し、終了時に破棄する ・外部サービスのモック化:決済やメールなどの外部サービスはローカルのモックに置き換え、本番環境に影響を出さない ▍方式は、お客様の条件で選ぶ 「すぐに低コストで始めたい」ならクラウド完結方式、「ソースコードの断片も外部に出せない」ならオンプレ閉域方式。技術的な好みではなく、お客様の規程やリソースに合わせて設計を選びます。Pull Requestごとには差分の軽量チェック、全体の網羅的な診断は夜間バッチで、といった運用の設計まで含めて提案します。 ▍チームの動き方 少人数のチームなので、設計の議論から検証、お客様への提案まで、一人ひとりが広く関わります。 ・人材は「労働時間」ではなく「成果」で評価する ・設計判断や技術選定の理由は、Slackのスレッドや文章に残す ・GitHubのプルリクエストでコードレビュー ・自社サービス「エレメンタルラボ」の13スキル診断で、自分の強みと伸ばしどころを見える化する ・役職や年次に関係なく、良い案はその場で採用される

As a new team member

AI自動ペンテスト基盤の設計・構築から、お客様への導入までを担っていただきます。まだ検証段階の取り組みなので、方式の選定や全体の設計にも最初から関われます。 ▍具体的な仕事 ・診断対象アプリのDocker Compose化と、外部サービスのモック環境の整備 ・iptablesなどを使った閉域サンドボックスの設計・構築 ・AIエージェント(OpenCodeなど)と、Playwright・curl・スキャナなどの実行ツールの連携 ・危険コマンドを止めるガードレールや、APIキー中継ゲートウェイの実装 ・GitHub Actionsでのワークフロー定義と、診断レポートの自動出力 ・オンプレ方式での、GPUサーバー上のvLLM運用やモデルの量子化・チューニング ・誤検知の低減や、診断用プロンプトの調整 ・お客様との協議(社内規程の確認、方式の提案、PoCの進め方の設計) ▍こんな経験が活かせます(すべてが必要なわけではありません) ・脆弱性診断、ペネトレーションテスト、セキュリティコンサルティング ・ネットワークエンジニアとしての経験(パケット制御、ファイアウォール設計など) ・Docker / コンテナのセキュリティ設計、Linuxサーバーの運用 ・GitHub ActionsなどのCI/CD構築 ・LLMやAIエージェントを使った開発、GPU / vLLMの運用 ▍あると嬉しい資格 ・情報処理安全確保支援士 ・CCNA Security / CompTIA CySA+ などのセキュリティ・ネットワーク系資格 ・情報セキュリティマネジメント ▍こんな方と一緒に働きたい ・「AIに何をさせないか」まで考えて設計できる方 ・新しい攻撃手法や防御技術を、自分で調べて試すのが好きな方 ・技術を、お客様の条件や規程に合わせて説明・提案できる方 ▍選考について セキュリティの実務経験がなくても、ネットワークやインフラの経験があり、この領域に本気で挑戦したい方は歓迎します。まずはオンラインで、これまでのお仕事とこれからやりたいことを聞かせてください。
9 recommendations

9 recommendations

Company info

Founded on 08/2013

12 members

  • CEO can code/
  • Funded more than $300,000/

東京都 渋谷区東1‐4‐1 尚豊ビル605